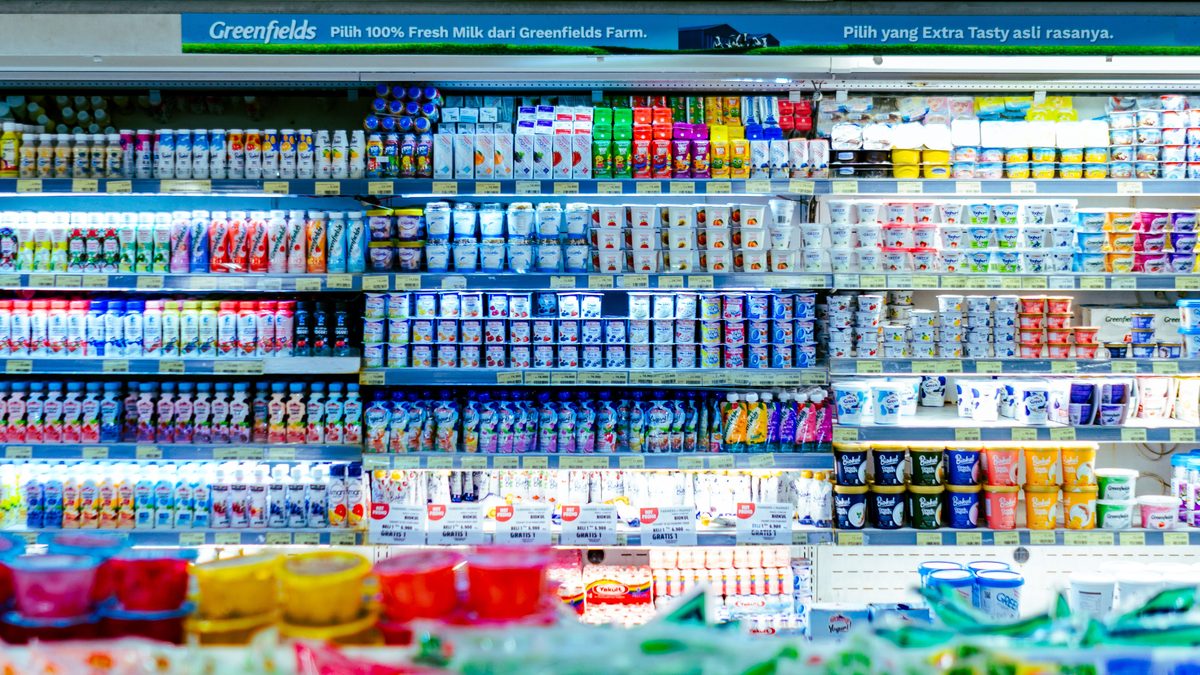
Hacker haben in der Nacht die Temperatur von Kühlschränken und Tiefkühlgeräten in hunderten französischen Supermärkten auf bis zu 50 Grad Celsius erhöht. Dadurch verdarben Lebensmittel, außerdem brachen Brände aus, berichtete Hindustan Times World.
Die Pariser Staatsanwaltschaft sprach von einem groß angelegten Angriff auf vernetzte Kühlsysteme mehrerer großer Lebensmittelhändler in Frankreich.
Felix Aime, leitender Analyst für Cyber-Bedrohungen bei Sekoia Threat Detection and Research, sagte, auch Spanien, Portugal, Polen, Deutschland und Belgien seien betroffen gewesen. Carrefour meldete Angriffe auf 80 Filialen. Monoprix, das in Frankreich rund 490 Geschäfte betreibt, erklärte, fünf Prozent seiner Filialen seien betroffen.
Les Mousquetaires, der Betreiber der Handelskette Intermarché, teilte mit, die Kühlschränke in etwa 150 Filialen seien sechs Stunden lang auf bis zu 50 Grad erhitzt worden. Alle betroffenen Lebensmittel seien entsorgt worden, um Gesundheitsrisiken auszuschließen. In einer Intermarché-Filiale im Zentrum von Paris beobachtete der Anrainer Geert de Clercq, wie Beschäftigte Einkaufswagen voller aufgetauter Tiefkühlware in einen großen Müllcontainer kippten.
Auch die Supermarktgruppe Coopérative U sei angegriffen worden, erklärte Vorstandschef Dominique Schelcher. Der Angriff auf Geräte, die für die Haltbarkeit frischer Produkte und die Lebensmittelversorgung der französischen Bevölkerung wichtig seien, habe eine außerordentliche Schwere und sei beispiellos, schrieb Schelcher auf X.
Eine branchenweite Schätzung der Schäden lag zunächst nicht vor. Intermarché-Chef Thierry Cotillard sagte dem Sender BFM TV, der beispiellose Angriff werde landesweit an einem einzigen Tag Schäden in Höhe von mehreren zehn Millionen Euro verursachen. Einige betroffene Geschäfte seien bereits wieder in Betrieb.
Die Kühlbereiche von Supermärkten werden üblicherweise über Steuerungen geregelt, die mehrere Kühl- und Tiefkühlgeräte eines Geschäfts verwalten und über das Internet erreichbar sind. Nach Angaben aus dem Umfeld von Lecornu identifizierte ANSSI eine Schwachstelle in Software des dänischen Unternehmens Danfoss. Danfoss erklärte, von Vorfällen in Frankreich mit einer begrenzten Zahl von Kältemanagementsystemen zu wissen. Die betroffenen Geräte hätten veraltete Firmware verwendet.
Am 9. August veröffentlichte das Cybersicherheitsunternehmen Claroty Forschung zu Schwachstellen in der Steuerung Danfoss AK-SM 800A. Nach diesem Bericht behoben von Danfoss bereitgestellte Softwareaktualisierungen Probleme, durch die Angreifer Authentifizierungskontrollen umgehen und Schadcode auf kompromittierten Geräten ausführen konnten.
Die Filialen blieben geöffnet. Ahold Delhaize erklärte, es gebe keinen Grund, einen Zusammenhang mit den Vorfällen in Frankreich anzunehmen. Auch die Internetseiten der US-Ketten Stop & Shop, Giant, Hannaford und Food Lion zeigten Hinweise auf eine vorübergehende Abschaltung.
Kommentare (0)